La expansión de las compras por internet, las aplicaciones móviles y los servicios digitales ha hecho que los consumidores entreguen cada vez más información personal a empresas y plataformas. Ante este escenario, la Superintendencia de Industria y Comercio (SIC) ha reiterado que la recolección y utilización de esos datos debe ajustarse a las normas colombianas de protección de datos personales.
La entidad ha señalado que las empresas que operan mediante aplicaciones, páginas web y plataformas digitales no pueden recolectar información de manera indiscriminada. El tratamiento debe responder a una finalidad legítima, informada al usuario, y los datos solicitados deben guardar relación con el servicio que se presta.
¿Qué establece la normativa colombiana?
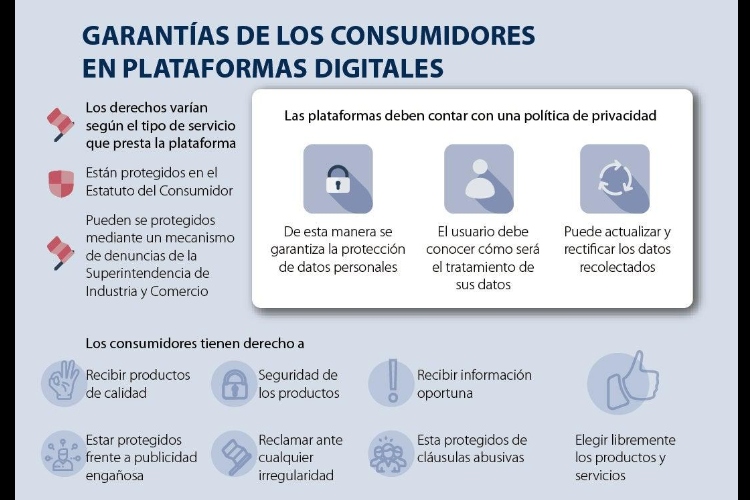
El marco principal está establecido por la Ley 1581 de 2012, que reconoce el derecho de las personas a controlar el uso de su información personal. Entre otras disposiciones, la norma establece que, salvo las excepciones previstas por la ley, el tratamiento de datos requiere una autorización previa e informada del titular.
La legislación también reconoce derechos como conocer, actualizar y rectificar los datos, solicitar información sobre el uso que se les ha dado, presentar quejas ante la SIC y, en determinadas circunstancias, solicitar la revocatoria de la autorización o la supresión de la información.
La Delegatura para la Protección de Datos Personales de la SIC es la autoridad encargada de vigilar que entidades públicas y privadas respeten los principios y derechos establecidos en la normativa colombiana.
Las plataformas no pueden pedir cualquier dato sin justificación
Uno de los puntos centrales de las instrucciones de la SIC es el principio de finalidad. Esto significa que la empresa debe informar para qué necesita los datos y utilizarlos de acuerdo con esa finalidad.
Por ejemplo, que una plataforma solicite información para crear una cuenta o realizar una compra no significa automáticamente que pueda utilizar esos mismos datos para cualquier otro propósito. Cuando se pretenda realizar un tratamiento diferente al autorizado o permitido legalmente, puede ser necesaria una nueva autorización.
La SIC también ha señalado que los datos recolectados deben ser los estrictamente necesarios para prestar el servicio o celebrar el contrato.
Seguridad: una obligación de las empresas
La protección no termina cuando el usuario acepta una política de privacidad. Los responsables y encargados del tratamiento deben adoptar medidas técnicas, humanas y administrativas para evitar situaciones como la pérdida, adulteración, consulta o acceso no autorizado a la información.
La Ley 1581 contempla, entre sus principios, la seguridad y la confidencialidad. Esto implica que las organizaciones deben establecer mecanismos adecuados para proteger la información y limitar su acceso a las personas autorizadas.
Por esta razón, una plataforma que almacena nombres, números de identificación, direcciones, teléfonos, información financiera u otros datos personales debe contar con mecanismos apropiados para proteger esa información.
Un caso que puso el tema nuevamente sobre la mesa
Las actuaciones recientes de la SIC muestran que estas obligaciones también tienen consecuencias para las empresas digitales.
En mayo de 2025, la Superintendencia sancionó a Mercado Libre Colombia con una multa de $214.405.120 después de determinar que la compañía había infringido normas de protección de datos personales relacionadas con información biométrica. La SIC señaló que se había condicionado el acceso a una cuenta al suministro de información mediante reconocimiento facial y que también se había vulnerado el derecho de los usuarios respecto de la eliminación de esos datos biométricos.
El caso llevó a la entidad a reiterar que el tratamiento de datos mediante aplicaciones, plataformas y páginas web debe respetar la finalidad para la que fueron recolectados, limitarse a los datos necesarios y proporcionar información suficiente al titular sobre qué información se recopila y para qué se utiliza.
Las aplicaciones de crédito también han sido objeto de medidas
Otro caso muestra los riesgos que pueden surgir cuando una aplicación obtiene acceso a información que no resulta necesaria para prestar el servicio.
En abril de 2026, la SIC ordenó el cierre definitivo de cuatro aplicaciones de crédito administradas por Construir Comundo S.A.S., después de una investigación que acumuló más de 1.500 denuncias. Según la entidad, las aplicaciones POPCASH, EASTBAY, MOVIL CRÉDITO y VIDA LUJA utilizaban datos y contactos telefónicos de los usuarios como mecanismo de presión durante los cobros.
En esa decisión, la Superintendencia recomendó revisar cuidadosamente los permisos solicitados por las aplicaciones, especialmente cuando exigen acceso a contactos o fotografías que no parecen necesarios para el servicio. También recordó la importancia de leer las políticas de tratamiento de datos y evitar entregar información sensible sin garantías adecuadas de seguridad.
¿Qué pueden hacer los consumidores?
La protección de datos también requiere que los usuarios conozcan los permisos que conceden y las condiciones bajo las cuales entregan su información.
Entre las principales recomendaciones se encuentran:
- Revisar qué información solicita una aplicación antes de instalarla o utilizarla.
- Leer la política de tratamiento de datos para conocer qué información será recopilada y con qué finalidad.
- Comprobar los permisos de las aplicaciones, especialmente aquellos relacionados con contactos, fotografías, ubicación, micrófono o cámara.
- Evitar entregar datos sensibles cuando no exista una razón clara para hacerlo.
- Mantener actualizados los dispositivos y aplicaciones para reducir riesgos de seguridad.
- Solicitar a las empresas información sobre el tratamiento de los datos cuando sea necesario.
- Utilizar los mecanismos disponibles para actualizar, rectificar o solicitar la supresión de información, cuando legalmente corresponda.
El problema va más allá de las compras por internet
La discusión sobre privacidad no se limita a las tiendas virtuales. Redes sociales, aplicaciones de transporte, plataformas financieras, servicios de entretenimiento, aplicaciones móviles y otros servicios digitales pueden manejar grandes cantidades de información sobre sus usuarios.
En marzo de 2026, la SIC también organizó junto con la Pontificia Universidad Javeriana un foro internacional sobre patrones oscuros en el comercio digital, prácticas de diseño que pueden influir en las decisiones de los usuarios, por ejemplo, dificultando la cancelación de servicios o impulsando determinadas decisiones durante una compra. La iniciativa hizo parte de las acciones de la entidad alrededor de la protección de los consumidores en entornos digitales.
¿Qué significa esto para los usuarios?
La posición de la SIC establece que entregar información a una plataforma digital no significa que el consumidor pierda el control sobre sus datos. Las empresas deben respetar principios como finalidad, libertad, transparencia, seguridad, confidencialidad y acceso restringido.
Para los consumidores, esto significa que antes de aceptar permisos o entregar información conviene identificar qué datos se solicitan, para qué serán utilizados y si realmente son necesarios para recibir el servicio.
En un entorno donde las compras, pagos y trámites se trasladan cada vez más al mundo digital, la protección de datos personales se convierte en una responsabilidad compartida entre las empresas que recopilan la información y los usuarios que deciden qué información proporcionar. La SIC, como autoridad de protección de datos, mantiene la función de vigilar el cumplimiento de las obligaciones establecidas por la legislación colombiana.