La región del Báltico ha intensificado durante 2026 sus ejercicios de preparación frente a amenazas cibernéticas que podrían afectar infraestructuras esenciales como redes eléctricas, sistemas ferroviarios, comunicaciones y otros servicios estratégicos.
Aunque no se trata de un único simulacro con todos los países bálticos bajo un mismo nombre, durante el año se han desarrollado diferentes ejercicios y entrenamientos multinacionales que tienen un objetivo común: comprobar cómo responderían los países y sus aliados ante ataques digitales de gran escala y cómo podrían mantener funcionando sus infraestructuras críticas durante una crisis.
Entre los principales escenarios se encuentran Locked Shields 2026, organizado por el Centro Cooperativo de Excelencia para la Ciberdefensa de la OTAN (CCDCOE) en Tallin, y las actividades de Sword 26 e Immediate Response, que incluyeron entrenamiento específico para proteger redes ferroviarias y eléctricas de Estonia.
A estos ejercicios se sumó en septiembre un ejercicio de mesa de los países nórdicos y bálticos centrado en una hipotética crisis eléctrica regional con una dimensión cibernética.
Locked Shields 2026: miles de especialistas frente a miles de ataques simulados
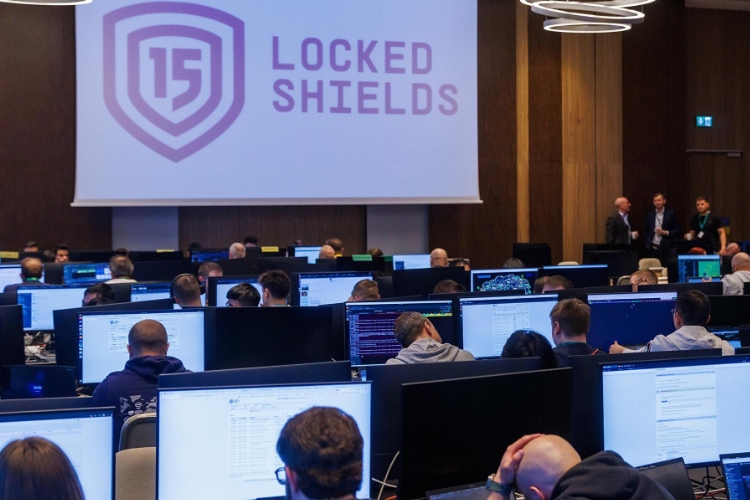
Uno de los ejercicios más importantes fue Locked Shields 2026, realizado principalmente desde Tallin, Estonia. El ejercicio reunió a más de 4.000 especialistas en ciberdefensa de 41 países, de acuerdo con el CCDCOE de la OTAN.
El escenario planteó un conflicto cibernético de gran escala en el que equipos multinacionales debían ayudar a un país ficticio que estaba sufriendo una ofensiva sostenida contra sus sistemas.
Durante dos días, los participantes tuvieron que defender una infraestructura nacional simulada frente a aproximadamente 8.000 ciberataques en tiempo real. Los objetivos incluían sistemas relacionados con redes eléctricas, infraestructura 5G, satélites y sistemas de gestión militar.
La dimensión del ejercicio es importante porque no se limita a detectar virus o bloquear intrusiones. Los equipos también tienen que tomar decisiones relacionadas con comunicaciones estratégicas, análisis forense digital, legislación internacional y coordinación entre diferentes organismos.
El CCDCOE describe Locked Shields como uno de los ejercicios internacionales de ciberdefensa más grandes y complejos del mundo. La actividad se realiza anualmente desde 2010 y busca entrenar las capacidades técnicas, operativas y estratégicas de los participantes.
Información oficial sobre Locked Shields 2026 — CCDCOE
Las redes eléctricas se convierten en uno de los principales objetivos
Una de las razones por las que estos ejercicios tienen especial importancia en el Báltico es la creciente dependencia de los sistemas digitales para operar infraestructuras esenciales.
Una interrupción informática en una red eléctrica, por ejemplo, podría tener consecuencias que van mucho más allá de los computadores afectados. Una perturbación prolongada podría afectar hospitales, transporte, telecomunicaciones, servicios públicos, empresas y sistemas de emergencia.
El propio Gobierno de Estonia señala que los operadores de infraestructura crítica deben mantener tanto la resiliencia física como la digital, y advierte de la necesidad de prepararse para posibles interrupciones y escenarios de sabotaje.
Esta preocupación tiene además una dimensión regional. En febrero de 2025, Estonia, Letonia y Lituania desconectaron sus redes eléctricas del sistema que anteriormente las vinculaba con Rusia y Bielorrusia y completaron su sincronización con la red eléctrica continental europea. El cambio aumentó la importancia estratégica de proteger digitalmente los sistemas energéticos de la región.
Estonia entrenó la defensa de sus redes ferroviarias y eléctricas
Otro de los ejercicios realizados en 2026 tuvo lugar en Tallin como parte de Sword 26.
Entre el 17 y el 21 de mayo, especialistas estadounidenses y miembros de las Fuerzas de Defensa de Estonia trabajaron en Cyber Range 14, un entorno diseñado para reproducir redes de infraestructura crítica.
En el escenario simulado, un equipo atacante —denominado red team— intentaba penetrar redes que representaban sistemas eléctricos y ferroviarios. El equipo defensor debía detectar actividades sospechosas, investigar anomalías y cerrar vulnerabilidades antes de que pudieran ser explotadas.
La actividad formó parte de Sword 26, una serie multinacional de ejercicios desarrollada en países del norte y este de Europa. Dentro de Estonia, la actividad específica recibió el nombre de Immediate Response.
La OTAN explicó que el entrenamiento permitió practicar la defensa de infraestructura crítica en colaboración con operadores civiles, algo especialmente importante porque muchos sistemas esenciales para una sociedad no son administrados directamente por las fuerzas armadas.
NATO: entrenamiento para defender las redes digitales de Estonia
¿Qué ocurriría si un ataque afectara simultáneamente a varios países?
La dimensión regional es uno de los aspectos centrales de estos entrenamientos.
Las redes modernas no funcionan necesariamente dentro de las fronteras de un solo país. Una infraestructura energética puede depender de conexiones internacionales, mientras que los sistemas de telecomunicaciones utilizan redes que atraviesan diferentes territorios.
Por eso, un incidente digital contra un país podría generar consecuencias en otros Estados.
Esta situación fue representada en septiembre durante un ejercicio de mesa organizado por el Centro Cooperativo de Excelencia para la Ciberdefensa de la OTAN con ministros y altos funcionarios de los países del formato Nordic-Baltic 8.
El escenario imaginó una crisis eléctrica transfronteriza cuya causa inicialmente no estaba clara. Los participantes tuvieron que trabajar sobre la posibilidad de que existiera una dimensión cibernética y analizar cómo coordinarse mientras cada país podía tener una interpretación diferente de lo que estaba sucediendo.
El ejercicio incluyó a los ocho países del formato NB8: Dinamarca, Estonia, Finlandia, Islandia, Letonia, Lituania, Noruega y Suecia.
El objetivo no era simplemente encontrar al responsable de un supuesto ataque, sino practicar algo que puede ser igual de importante durante una crisis: compartir información, construir una imagen común de la situación y coordinar decisiones entre países.
Ejercicio Nordic-Baltic sobre resiliencia energética y ciberdefensa — CCDCOE
La ciberdefensa ya no se limita a proteger computadores
Los ejercicios realizados en la región muestran un cambio importante en la manera de entender la seguridad informática.
Un ataque contra una infraestructura crítica puede comenzar con un sistema informático, pero sus consecuencias podrían producirse en el mundo físico.
Una intrusión contra una empresa energética, por ejemplo, podría intentar afectar los sistemas utilizados para administrar una red eléctrica. De forma similar, comprometer sistemas ferroviarios podría interferir con operaciones que dependen de redes digitales para gestionar trenes, comunicaciones o logística.
Por esta razón, los ejercicios modernos combinan especialistas en ciberseguridad con operadores de infraestructura, militares, responsables políticos, expertos legales y equipos de comunicación.
En Locked Shields 2026, por ejemplo, además de las tareas técnicas se incluyeron componentes relacionados con comunicación estratégica, derecho internacional, análisis forense y toma de decisiones a nivel nacional.
Un escenario marcado por las amenazas híbridas
El contexto de seguridad del Báltico también explica por qué la protección de infraestructura crítica ha adquirido mayor importancia.
Los países de la región han señalado durante los últimos años diferentes riesgos relacionados con actividades híbridas, entre ellas ciberataques, sabotaje, interferencia y amenazas contra infraestructuras estratégicas.
En julio de 2026, los países nórdicos y bálticos afirmaron conjuntamente ante la Organización para la Seguridad y la Cooperación en Europa que las amenazas híbridas en la región incluyen actividades cibernéticas maliciosas, sabotaje y alteraciones de infraestructura crítica. Se trata de una posición expresada por esos gobiernos, no de una determinación independiente sobre el origen de cada incidente.
La situación también ha llevado a reforzar la atención sobre las infraestructuras submarinas. En enero de 2025, la OTAN anunció la iniciativa Baltic Sentry, destinada a aumentar la vigilancia y protección de infraestructuras críticas en el mar Báltico después de varios daños registrados en cables de energía y telecomunicaciones.
La importancia de entrenar antes de una crisis real
Uno de los principales objetivos de estos ejercicios es evitar que la primera coordinación entre países ocurra durante un ataque real.
En el caso de Sword 26, los participantes estadounidenses y estonios pudieron trabajar conjuntamente, comparar procedimientos y familiarizarse con la manera en que sus respectivos equipos responden a incidentes.
La lógica también está presente en Locked Shields: los participantes tienen que actuar bajo presión, intercambiar información y resolver problemas que involucran simultáneamente aspectos técnicos, operativos y estratégicos.
Esto resulta especialmente relevante para infraestructuras transfronterizas. Si varios países dependen de un mismo sistema o están conectados a través de redes energéticas y de comunicaciones, la respuesta ante una emergencia no puede depender exclusivamente de un único centro nacional.
No se trata de ataques reales
Un punto importante es diferenciar estos ejercicios de incidentes cibernéticos reales.
Los ataques utilizados durante Locked Shields, Sword 26 e Immediate Response fueron simulados y desarrollados dentro de entornos de entrenamiento controlados. En el caso de Cyber Range 14, por ejemplo, se reprodujeron redes de infraestructura crítica para que los equipos pudieran practicar sin poner en peligro los sistemas reales.
Esto permite que los participantes experimenten situaciones que serían demasiado peligrosas para probar directamente sobre una red eléctrica, ferroviaria o de comunicaciones que esté prestando servicio.
Un modelo que combina tecnología, coordinación y respuesta ante crisis
Los ejercicios del Báltico muestran que la ciberseguridad de una infraestructura crítica no depende únicamente de instalar mejores programas de protección.
También requiere identificar vulnerabilidades, detectar intrusiones rápidamente, mantener sistemas alternativos, compartir información entre organismos y saber quién toma las decisiones cuando un incidente afecta simultáneamente a diferentes sectores.
El enfoque utilizado en estos ejercicios busca precisamente reproducir esa complejidad.
En Locked Shields 2026 participaron más de 4.000 especialistas de 41 países, mientras que los ejercicios realizados en Estonia durante Sword 26 pusieron el foco en redes eléctricas y ferroviarias. En septiembre, el ejercicio Nordic-Baltic trasladó la discusión a un escenario regional de crisis energética con una dimensión cibernética.
En conjunto, estas actividades reflejan cómo la defensa digital se ha convertido en una parte integral de la protección de las infraestructuras que mantienen funcionando a las sociedades modernas.
La cuestión ya no consiste solamente en si una red puede ser atacada, sino en cuánto tiempo puede resistir, cómo puede recuperarse y qué tan coordinada será la respuesta cuando el incidente supere las fronteras de un solo país.